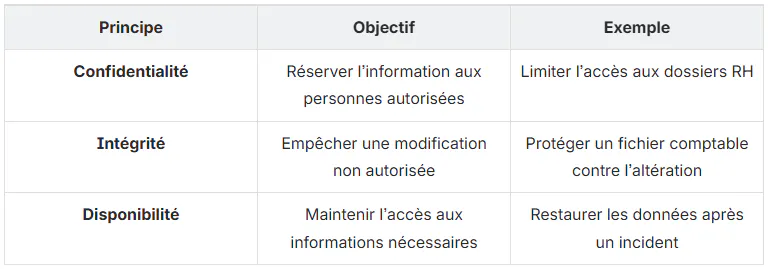
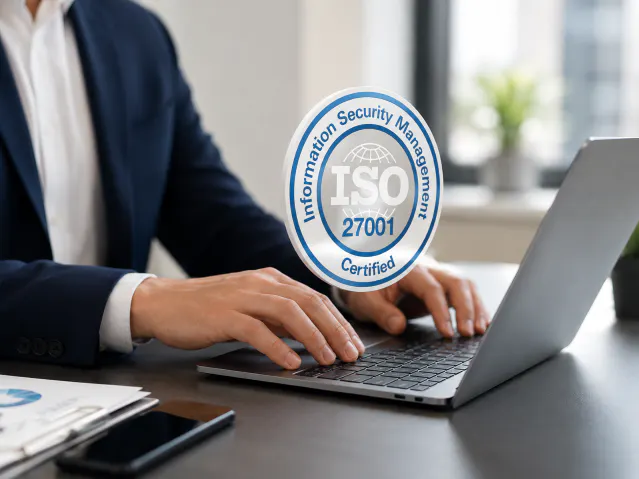
Ces trois principes sont également au cœur du management de la sécurité de l’information décrit par la norme ISO 27001. La certification ISO 27001 permet notamment d’encadrer la gestion des risques et de structurer les mesures de sécurité au sein d’une organisation.
Une bonne protection contribue aussi à maintenir la confiance des clients et partenaires. Pour les données personnelles, elle constitue également une exigence du RGPD : le niveau de sécurité doit être adapté aux risques associés au traitement.
Quelles sont les principales menaces pour les données ?
Une stratégie de sécurité efficace commence par identifier les scénarios susceptibles d’exposer l’information.
Phishing, ransomwares et logiciels malveillants
Le phishing cherche à tromper un utilisateur pour lui faire communiquer des informations, ouvrir une pièce jointe ou accéder à un faux site.
Une campagne réussie peut conduire au vol d’identifiants, à la compromission d’une messagerie ou à l’installation d’un logiciel malveillant. Le phishing repose généralement sur des messages ou des sites frauduleux conçus pour pousser l’utilisateur à cliquer, télécharger un fichier ou transmettre des informations sensibles.
D’autres menaces, comme les ransomwares ou les stealers, ciblent directement les données et les accès. Les stealers peuvent par exemple récupérer des mots de passe, cookies de session, fichiers ou informations liées aux applications Cloud.
Erreurs humaines et accès mal maîtrisés
Une donnée peut être exposée sans cyberattaque sophistiquée.
Un fichier envoyé au mauvais destinataire, un mot de passe partagé, des droits conservés après le départ d’un collaborateur ou une mauvaise configuration Cloud peuvent suffire à créer une faille.
La sécurité doit donc intégrer le facteur humain et l’organisation des droits, et pas seulement les solutions techniques.
Applications et outils non maîtrisés
Lorsqu’un collaborateur utilise une application non validée par l’entreprise, les données peuvent sortir du périmètre contrôlé par l’IT.
Il devient alors plus difficile de connaître leur emplacement, les protections appliquées ou les personnes pouvant y accéder. Une politique claire sur les logiciels, le stockage et les applications autorisées permet de réduire ce risque.
Avant de multiplier les outils, l’entreprise doit définir des règles communes.
La CNIL recommande notamment de recenser les traitements et les supports utilisés, de formaliser les flux de données, de mettre en place un plan d’action de sécurité et de contrôler régulièrement l’efficacité des mesures adoptées.
Concrètement, une politique de sécurité doit répondre à quelques questions simples :
- Quelles données doivent être protégées ?
- Où sont-elles stockées ?
- Qui peut y accéder ?
- Quels équipements et applications les utilisent ?
- Comment sont-elles sauvegardées ?
- Que se passe-t-il en cas d’incident ?
Cette gouvernance permet d’adapter le niveau de protection à la criticité réelle des informations.
Quelles bonnes pratiques pour sécuriser ses données professionnelles ?
La sécurité repose sur plusieurs couches complémentaires. Une protection efficace évite qu’un seul point faible compromette l’ensemble du système d’information.
Sensibiliser régulièrement les collaborateurs
Les utilisateurs doivent savoir reconnaître un email inhabituel, une demande urgente suspecte ou un fichier provenant d’une source inconnue.
La CNIL recommande des programmes réguliers de sensibilisation adaptés aux différents profils : collaborateurs, dirigeants, développeurs ou prestataires.
L’objectif n’est pas de transformer chaque salarié en expert cyber, mais de lui donner les bons réflexes face aux situations courantes.
Renforcer les mots de passe et les accès
Chaque utilisateur doit disposer uniquement des droits nécessaires à son activité.
Une solution d’IAM, ou gestion des identités et des accès permet de centraliser les autorisations, gérer les comptes tout au long de leur cycle de vie et appliquer le principe du moindre privilège.
L’authentification multifacteur (MFA) complète cette protection en exigeant plusieurs éléments pour confirmer l’identité de l’utilisateur. Un mot de passe volé ne constitue alors plus, à lui seul, une authentification suffisante.
Sauvegarder régulièrement les informations
Une sauvegarde permet de restaurer des données après une suppression accidentelle, une panne ou certaines cyberattaques.
Mais sauvegarder ne suffit pas : les copies doivent être isolées de l’environnement de production et leur restauration doit être testée.
L’article Sewan consacré à la sauvegarde externalisée détaille notamment le principe 3-2-1 : conserver trois copies des données, sur deux types de supports, avec une copie séparée.
Protéger les terminaux
Ordinateurs, serveurs et smartphones sont autant de points d’accès aux données de l’entreprise.
Une solution EDR permet de surveiller en continu l’activité des terminaux et d’identifier les comportements pouvant signaler une intrusion ou un malware.
Les systèmes et applications doivent aussi être maintenus à jour afin de limiter l’exploitation de vulnérabilités connues.
Sécuriser un fichier sur un serveur n’a que peu d’intérêt si ce même fichier circule ensuite via une connexion ou une application insuffisamment protégée.
Sécuriser les échanges et les outils collaboratifs
Les solutions de messagerie et de collaboration doivent intégrer des mécanismes d’authentification, de gestion des accès et de protection des comptes.
Les documents sensibles ne devraient pas être partagés depuis des comptes personnels ou des plateformes qui échappent au contrôle de l’entreprise.
Utiliser des connexions sécurisées
Pour accéder aux ressources professionnelles à distance, notamment en télétravail, l’entreprise peut utiliser un VPN afin de créer une connexion privée et protégée entre l’utilisateur et le réseau de l’entreprise.
Le chiffrement HTTPS doit également être privilégié pour les services Web. Sur les réseaux publics ou non maîtrisés, il faut éviter d’exposer directement des ressources professionnelles sensibles.
Ne pas oublier les smartphones
Les mobiles professionnels donnent aujourd’hui accès aux emails, fichiers, applications Cloud et outils de collaboration.
Ils doivent donc bénéficier du même niveau d’attention que les ordinateurs : verrouillage, mises à jour, contrôle des applications, authentification renforcée et capacité de réaction en cas de perte ou de compromission.
Quels outils utiliser pour renforcer la protection des données ?
Il n’existe pas un outil unique capable de couvrir tous les risques. L’approche la plus efficace consiste à protéger plusieurs surfaces simultanément.
Selon l’environnement, cela peut inclure :
- une solution de protection des terminaux
- un pare-feu pour filtrer les flux
- une surveillance des vulnérabilités
- un contrôle des identités
- des sauvegardes sécurisées
- une supervision des menaces
- une infrastructure Cloud adaptée aux données hébergées
L’offre Sewan Cyber adopte justement une approche globale autour des identités, du réseau, des équipements et de la supervision. Elle associe notamment surveillance des identifiants, protection des endpoints, analyse des vulnérabilités et Cloud Firewall.
Pour les données et applications hébergées, l’infrastructure Cloud Sewan intègre également des mécanismes de sécurité, de sauvegarde et de haute disponibilité dans des datacenters situés en France. Sewan
Le RGPD ne définit pas une liste universelle d’outils à installer. Il demande aux responsables de traitement et aux sous-traitants de mettre en œuvre des mesures techniques et organisationnelles appropriées au niveau de risque. CNIL
Cela implique notamment de connaître les données traitées, limiter les accès, documenter les mesures de protection et assurer leur suivi.
Tenir un registre des traitements
Le registre permet de disposer d’une vision organisée des traitements de données personnelles : finalité, catégories de données, destinataires ou dispositifs concernés.
Il aide aussi à identifier les systèmes et supports qu’il faut protéger et à intégrer la sécurité dans les décisions de l’entreprise. CNIL
Quel est le rôle du DPO ?
Le délégué à la protection des données, ou DPO, pilote la conformité RGPD et conseille l’organisation sur ses traitements.
Sa désignation n’est pas obligatoire pour toutes les entreprises. Elle l’est notamment pour certains organismes publics, pour les structures réalisant un suivi régulier et systématique à grande échelle ou traitant à grande échelle certaines données sensibles. Dans les autres situations, la CNIL encourage néanmoins sa désignation lorsque cela est pertinent.
Sécuriser ses données : une démarche continue
Sécuriser des données ne repose pas sur une action ponctuelle. Les usages, les applications et les menaces évoluent : la protection doit évoluer avec eux.
La priorité est de construire un socle cohérent : connaître ses données, maîtriser les accès, former les collaborateurs, protéger les équipements et le réseau, sauvegarder les informations et surveiller les incidents.
Une approche globale permet ainsi de protéger les données sans complexifier inutilement le quotidien des équipes.