Qu'est-ce que la directive NIS2 ?
La directive NIS2 est le texte européen qui fixe des règles communes de cybersécurité aux organisations dont l'activité est essentielle à l'économie et à la société : énergie, santé, transport, banque, industrie ou services numériques.
Adoptée le 14 décembre 2022 sous la référence (UE) 2022/2555 (en anglais, Network and Information Security Directive 2), elle remplace la directive NIS de 2016, dont elle élargit le champ et renforce les exigences. Son but : un niveau élevé et homogène de sécurité des réseaux et des systèmes d'information dans toute l'Union européenne.
Chaque État membre devait l'intégrer à son droit national avant le 17 octobre 2024, selon son article 41. En France, la transposition est toujours en cours. L'ANSSI pilote sa mise en œuvre et tient à jour l'état d'avancement du dispositif.
NIS2 en France en octobre 2026 : la transposition en droit français est toujours en cours. L'ANSSI recommande néanmoins aux futures entités essentielles et importantes de préparer dès maintenant leur niveau de cybersécurité.
Quelles entreprises sont concernées par NIS2 ?
NIS2 vise des entreprises et administrations de 18 secteurs, des plus attendus comme l'énergie, la santé, l'eau ou le transport à d'autres comme la gestion des déchets, l'agroalimentaire ou les services postaux. L'assujettissement ne dépend pas uniquement de la taille de l'entreprise : le secteur d'activité, l'effectif, le chiffre d'affaires et certaines situations particulières doivent être pris en compte.
Les organisations retenues se répartissent en deux catégories :
- Entités essentielles : surtout les grandes structures des secteurs les plus critiques et certaines activités sensibles
- Entités importantes : les autres organisations concernées par le dispositif
Les obligations sont proches, mais la catégorie peut notamment modifier le niveau de contrôle, certaines exigences applicables et le plafond des sanctions. Le test d'éligibilité de l'ANSSI donne une première indication de la catégorie d'une organisation.
Quelles sont les principales obligations de NIS2 ?
Une cyberattaque contre un hôpital, un fournisseur d'énergie ou un prestataire informatique peut se propager à toute une chaîne d'activité. NIS2 cherche donc à réduire ce risque en amont et à mieux réagir quand un incident survient. Elle demande aux organisations concernées de :
- Gérer les risques par des mesures techniques et organisationnelles : contrôle des accès, authentification multifacteur (MFA), sauvegardes, continuité d'activité, formation
- Faire approuver ces mesures par la direction, dont la responsabilité peut être engagée
- Vérifier la sécurité de leurs fournisseurs et prestataires
- Se signaler auprès de l'ANSSI et lui déclarer leurs incidents importants, ceux qui perturbent gravement leurs services
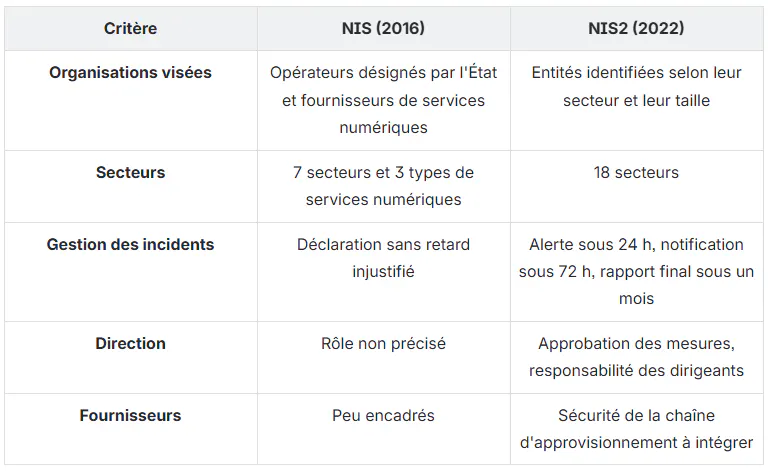
Différences entre NIS et NIS2
Au niveau européen, NIS2 ne s'ajoute pas à NIS : elle l'abroge depuis le 18 octobre 2024 et en étend la logique.
En France, NIS2 s'articule avec le régime des OIV, réservé aux infrastructures les plus sensibles, et avec le RGPD : une attaque qui touche des données personnelles peut, selon sa nature et ses conséquences, entraîner des obligations de déclaration auprès de l'ANSSI et de la CNIL.
Sans attendre la fin de la transposition française, une organisation peut déjà avancer sur plusieurs actions pour anticiper les futures exigences :
- Confirmer qu'elle est concernée avec le test de l'ANSSI, puis se préenregistrer sur son espace NIS2
- Recenser ce qui doit être protégé : les systèmes dont dépend l'activité, comme la messagerie, l'ERP, la téléphonie ou les accès Internet, ainsi que les données et les prestataires qui y accèdent
- Comparer ses pratiques au ReCyF. Ce Référentiel Cyber France, publié par l'ANSSI en version de travail, présente des objectifs de sécurité concrets selon la catégorie de l'entité. Les écarts identifiés permettent ensuite de construire et de prioriser le plan d'action
- Organiser la gestion des incidents : qui détecte, qui décide, qui déclare et comment respecter les délais prévus
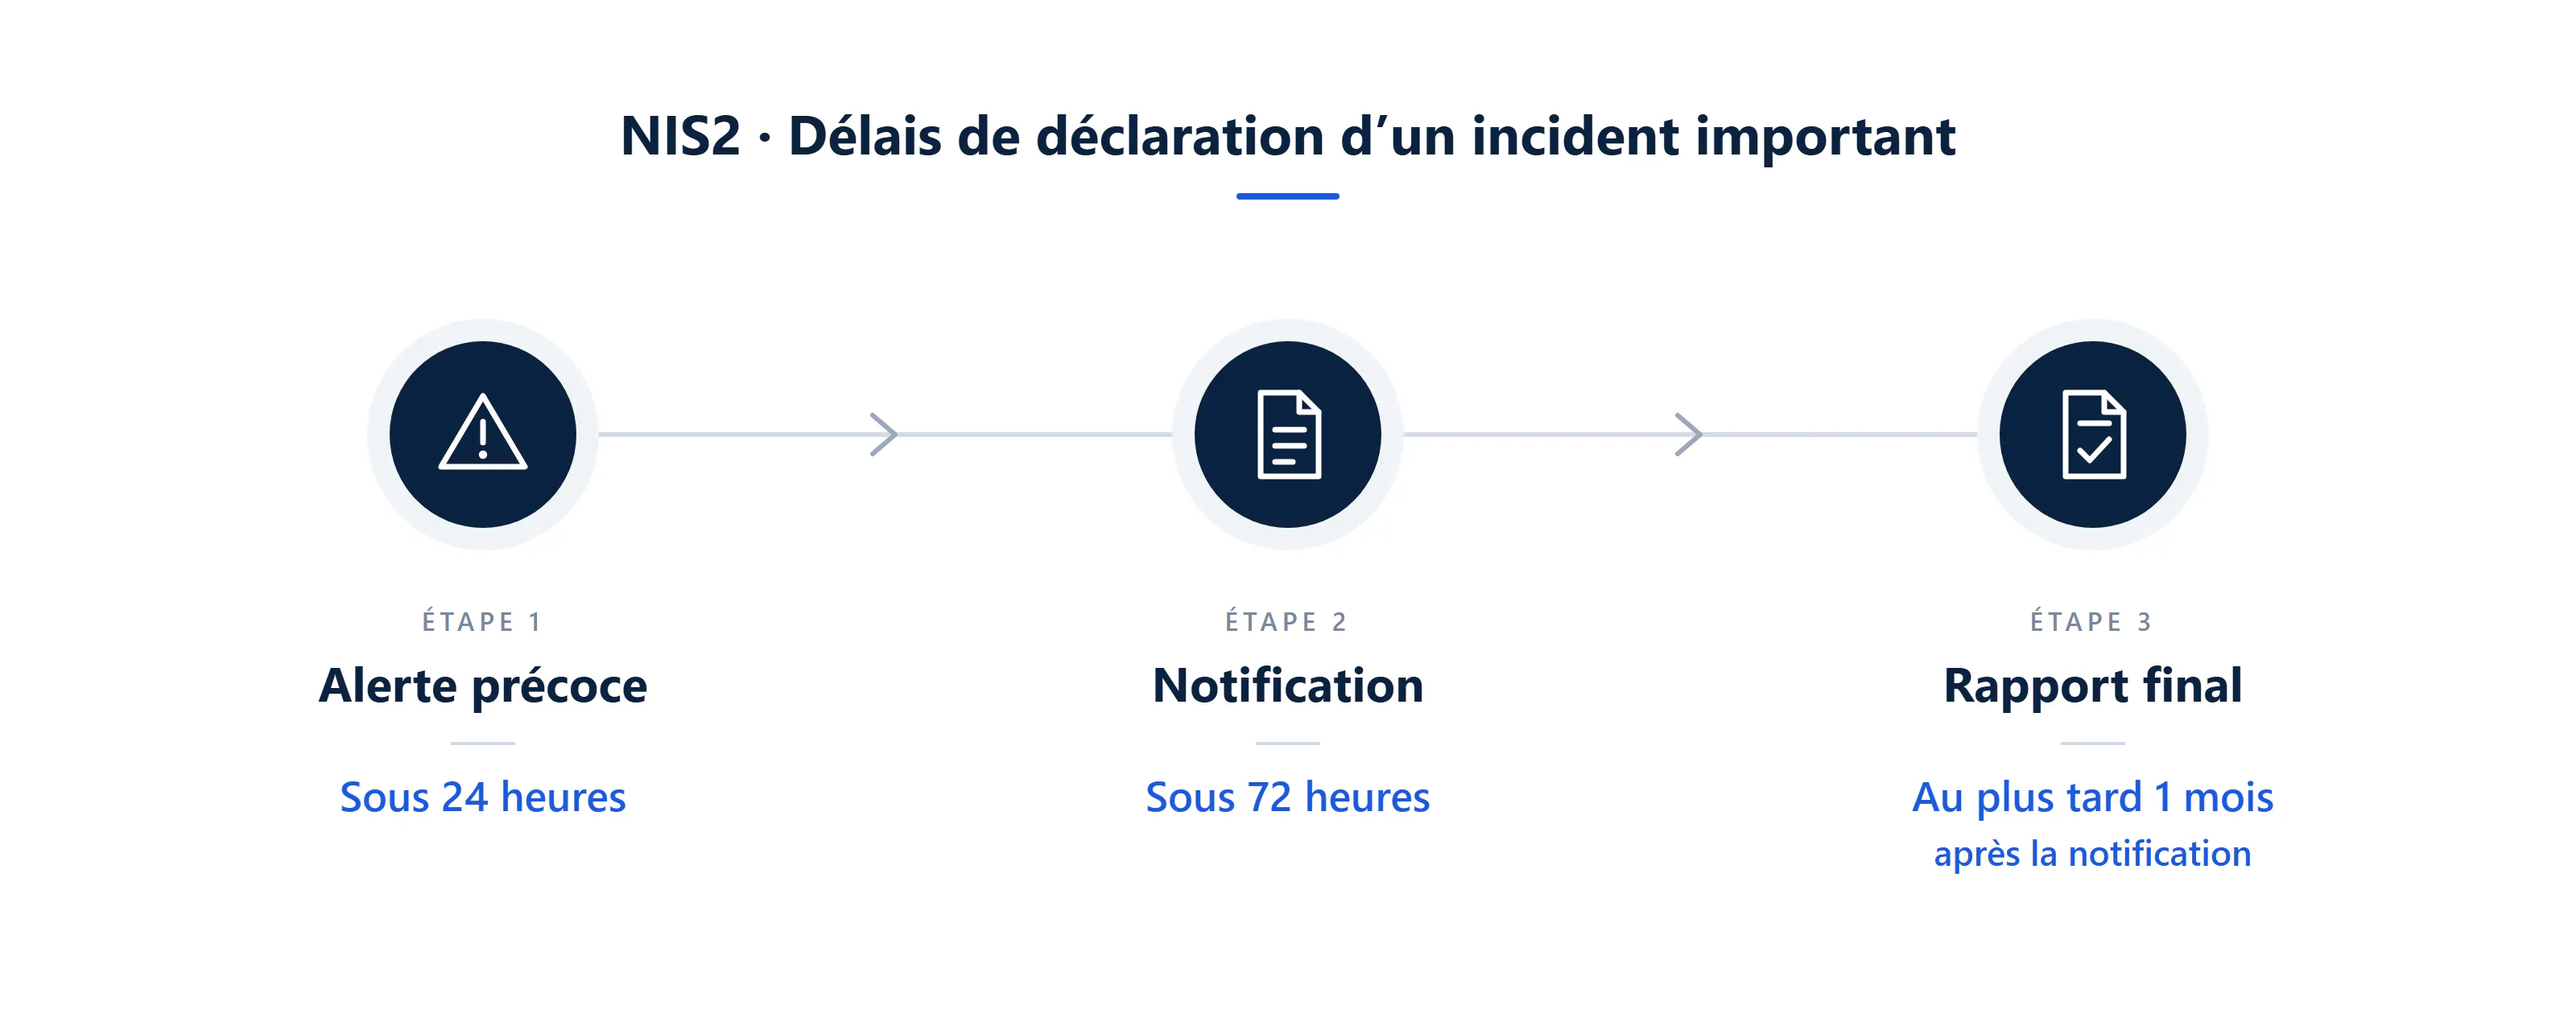
La directive NIS2 prévoit un processus de notification en plusieurs étapes pour les incidents importants :
- Alerte précoce sous 24 heures
- Notification sous 72 heures
- Rapport final au plus tard un mois après la notification
Sur la partie technique du plan d'action, des outils aident à détecter et contenir une attaque. La gamme Sewan Cyber réunit un pare-feu hébergé dans le Cloud, la protection des postes, mobiles et serveurs avec CrowdStrike, appuyée par un SOC, une équipe qui surveille les alertes 24 h/24 et 7 j/7, ainsi que la surveillance des identifiants et adresses IP exposés. Ces solutions couvrent une partie des mesures attendues, pas toute la démarche de conformité.
Renforcez votre posture cyber face à NIS2
Protégez vos identités, vos terminaux et votre réseau, et améliorez votre capacité à détecter et gérer les incidents.
Découvrir Sewan Cyber