Qu'est-ce que le RGPD ?
Le RGPD, ou Règlement général sur la protection des données, est le règlement européen qui encadre la collecte et l'utilisation des données personnelles. Il s'applique depuis le 25 mai 2018 aux organisations qui traitent les données de personnes situées dans l'Union européenne, selon les conditions prévues par le règlement.
Il s'agit du règlement (UE) 2016/679 (en anglais, GDPR pour General Data Protection Regulation). En France, la CNIL veille à son respect.
Une donnée personnelle est toute information liée à une personne physique identifiable, directement ou non : un nom, une adresse électronique, un numéro de téléphone, une adresse IP. Certaines, les données sensibles (santé, opinions, origine), bénéficient d'une protection renforcée.
Qui est concerné par le RGPD ?
Le RGPD concerne les entreprises, associations, administrations et autres organismes qui traitent des données personnelles dans le cadre d'activités relevant de son champ d'application, quelle que soit leur taille. Une TPE qui tient un fichier clients peut donc être concernée au même titre qu'un grand groupe. Le règlement vise aussi certaines organisations établies hors de l'Union lorsqu'elles proposent des biens ou services à des personnes qui s'y trouvent ou suivent leur comportement.
Il distingue deux rôles. Le responsable du traitement décide pourquoi et comment les données sont utilisées, par exemple l'entreprise qui gère ses candidatures. Le sous-traitant les traite pour son compte, comme l'hébergeur.
A quoi sert le RGPD ?
Le RGPD cherche un équilibre : permettre aux organisations d'utiliser des données personnelles, tout en laissant aux personnes la maîtrise de ce qui en est fait. Il repose sur des principes, dont les suivants, qui changent la conception d'un traitement :
- Finalité : les données sont collectées pour un objectif précis, annoncé à l'avance
- Minimisation : seules les données nécessaires sont demandées, par exemple pas de date de naissance pour envoyer une newsletter
- Conservation limitée : un CV non retenu n'est pas gardé indéfiniment
- Sécurité : les données sont protégées contre la perte, le vol ou un accès non autorisé
En retour, chaque personne peut accéder à ses données, les faire corriger ou effacer, s'opposer à certains usages, en faire geler l'utilisation le temps d'une vérification (droit à la limitation) ou les récupérer dans un format réutilisable (droit à la portabilité).
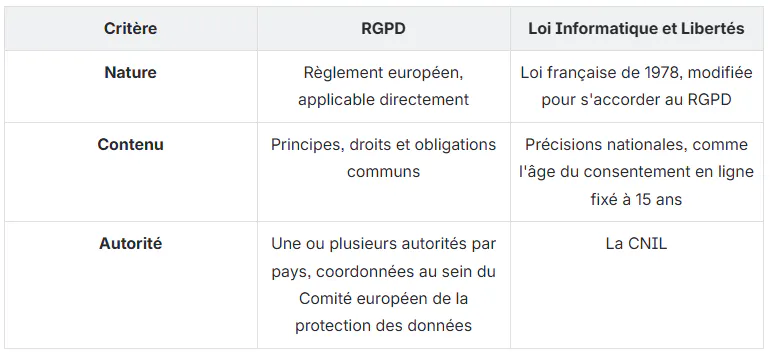
Le RGPD fixe le cadre commun, la loi française en précise l'application nationale.
Le RGPD et la loi Informatique et Libertés ne s'opposent donc pas : en France, ils s'articulent ensemble. La loi française complète et précise l'application du RGPD sur certains sujets.
Une entreprise peut notamment commencer par :
- Tenir un registre des traitements : chaque usage de données y figure avec son objectif, les données concernées, leurs destinataires et leur durée de conservation
- Vérifier la base légale de chaque traitement, c'est-à-dire le fondement qui l'autorise
- Informer les personnes et répondre à leurs demandes dans un délai d'un mois, prolongeable dans certains cas
- Désigner un délégué à la protection des données (DPO) quand il est obligatoire : organismes publics, organisations qui suivent des personnes à grande échelle ou traitent à grande échelle des données sensibles. La CNIL explique la démarche
- Réaliser une analyse d'impact (AIPD) lorsqu'un traitement est susceptible d'engendrer un risque élevé pour les droits et libertés des personnes
- Sécuriser les données par des mesures adaptées au risque, comme le demande l'article 32, par exemple le contrôle des accès, les sauvegardes ou la protection des postes
- Préparer la gestion des violations. Une fuite ou une perte de données se notifie à la CNIL au plus tard 72 heures après sa découverte quand elle présente un risque pour les personnes, qui sont elles-mêmes prévenues si ce risque est élevé. Toutes les violations, notifiées ou non, sont consignées en interne
La sécurité n'est qu'un volet du RGPD, à côté de la gouvernance, des bases légales et des droits des personnes. Sur ce volet technique, la gamme Sewan Cyber protège postes, mobiles et serveurs avec l'appui d'un SOC, une équipe qui surveille les alertes 24 h/24 et 7 j/7, et repère les identifiants exposés sur le Web, qui peuvent servir à provoquer une fuite de données. Les offres Cloud hébergent les données en France, avec les certifications ISO/IEC 27001 et HDS (hébergement de données de santé).
Renforcez la protection de vos données
Sécurisez les identités, les accès et les équipements qui participent au traitement de vos données professionnelles.
Découvrir Sewan Cyber