Qu’est-ce que le SASE ?
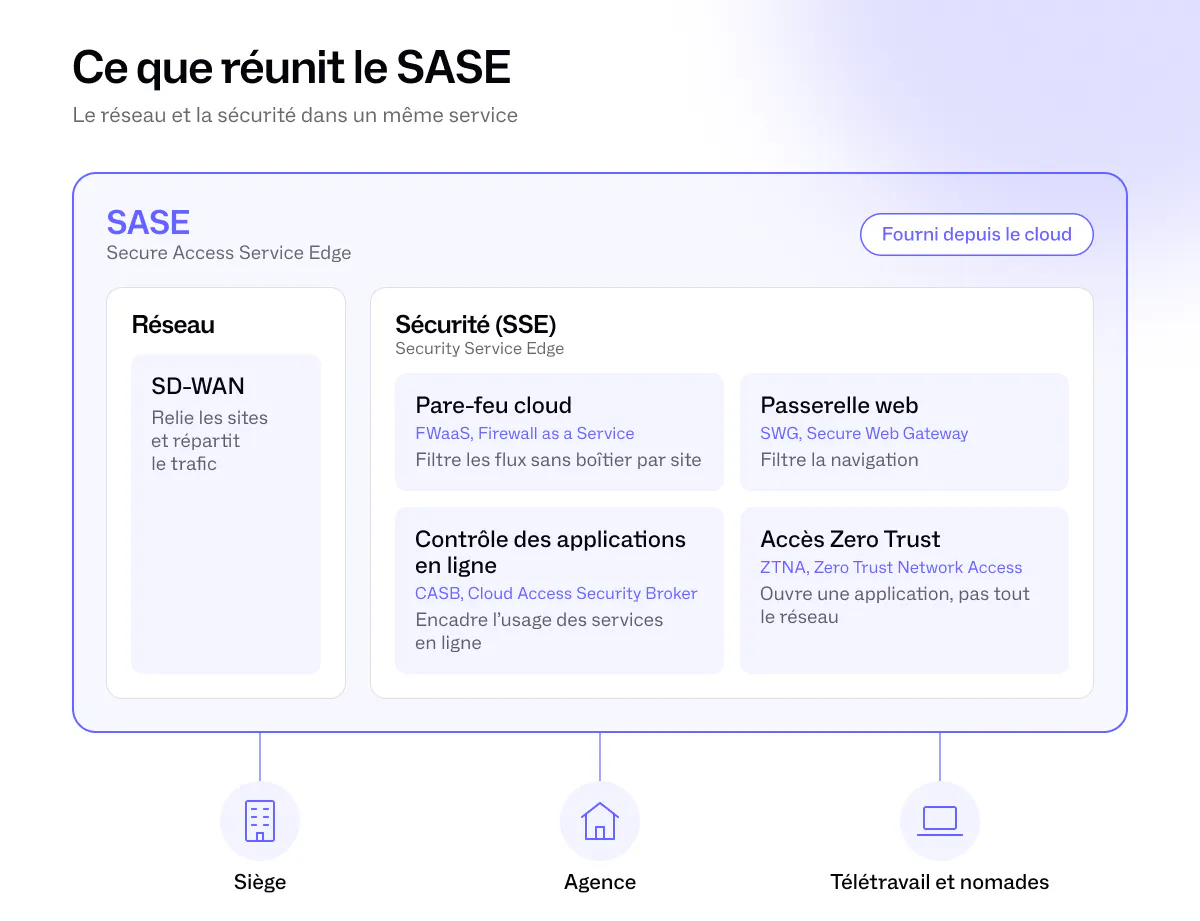
Le SASE (Secure Access Service Edge) est une architecture qui réunit, dans un même service fourni depuis le cloud, la gestion du réseau étendu de l’entreprise et les contrôles de sécurité appliqués à chaque connexion, où que se trouve l’utilisateur.
Le terme SASE a été popularisé par Gartner en 2019. Le mot « edge » renvoie au fait que les contrôles réseau et sécurité sont appliqués au plus près des utilisateurs et des usages, plutôt que uniquement depuis le siège.
Que réunit une architecture SASE ?
Le SASE n’est pas un produit unique : il réunit une fonction réseau, le SD-WAN, et plusieurs fonctions de sécurité qui appliquent les mêmes règles à chaque connexion. Leur nombre et leur nom varient selon les fournisseurs, mais on y retrouve notamment :
- Le SD-WAN, qui relie les sites de l’entreprise et répartit le trafic sur plusieurs liens d’accès selon l’application
- Le FWaaS (Firewall as a Service), un pare-feu hébergé dans le cloud plutôt que dans un boîtier sur chaque site
- Le SWG (Secure Web Gateway), une passerelle qui filtre la navigation web et bloque les sites dangereux
- Le CASB (Cloud Access Security Broker), qui contrôle l’usage des applications en ligne, comme le partage de fichiers
- Le ZTNA (Zero Trust Network Access), qui donne accès à une application précise après vérification de l’identité et du poste, au lieu d’ouvrir tout le réseau
Lorsque l’on retire la composante SD-WAN, les fonctions de sécurité cloud sont regroupées sous le terme SSE, pour Security Service Edge.
Avec le SASE, chaque connexion passe par le point de service du fournisseur le plus proche, qui applique les mêmes règles au bureau, en agence ou à domicile. Le trafic n’a plus à remonter au siège pour être filtré, ce qui évite un détour et limite les équipements à maintenir sur chaque site.
Le SASE s’appuie sur le principe du Zero Trust : aucune connexion n’est sûre par défaut. L’ANSSI présente ce modèle comme un moyen de réduire la confiance implicite accordée à chaque accès, en complément des protections existantes.
Exemple fictif : le commercial d’une PME de trois agences se connecte depuis un hôtel. Il est filtré au point de service le plus proche, puis n’accède qu’aux outils métier en ligne (SaaS) prévus pour son poste.
Quelle différence entre SASE et SD-WAN ?
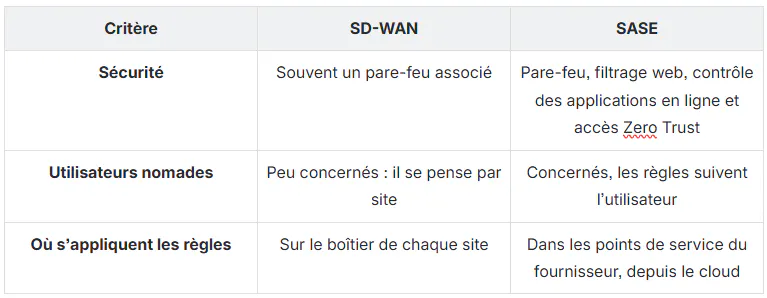
Le SD-WAN est l’une des composantes du SASE : il relie les sites et choisit le meilleur lien pour chaque application. Le SASE y ajoute la sécurité de chaque accès, depuis le cloud, y compris pour les utilisateurs qui travaillent hors des locaux.
Le SASE devient particulièrement pertinent lorsque les utilisateurs, les sites et les applications sont répartis entre plusieurs environnements. Pour une organisation plus simple, une architecture réseau et sécurité plus classique peut parfois suffire.
Le passage au SASE se fait généralement progressivement, en partant de l’architecture réseau et sécurité déjà en place. Certaines briques peuvent être conservées, d’autres complétées ou remplacées selon les besoins.
- Recenser les sites, les utilisateurs et les applications, pour repérer les accès les plus exposés
- Commencer par le besoin le plus exposé, souvent les accès distants, pour lesquels le ZTNA peut compléter ou remplacer certains usages du VPN d’accès distant
- Unifier les règles dans une seule console, pour garder les mêmes droits au bureau et en déplacement
- Déployer site par site et ajuster les règles avant de généraliser
Sewan propose plusieurs briques qui peuvent s’intégrer dans une démarche SASE. Le SD-WAN Sewan permet de piloter les flux réseau entre les sites et d’exploiter plusieurs liens d’accès selon les usages. Le Cloud Firewall complète cette approche avec des fonctions de filtrage et de sécurité administrées de façon centralisée.
Ces solutions couvrent une partie des besoins réseau et sécurité associés au SASE, mais ne constituent pas à elles seules une plateforme SASE complète : des fonctions comme le CASB ou le ZTNA nécessitent des briques complémentaires.
Centralisez le pilotage de votre réseau et de votre sécurité
Découvrez comment le SD-WAN Sewan et le Cloud Firewall peuvent s’intégrer à une architecture réseau plus centralisée et sécurisée.
Demander une démo